Projet N°8 -Mise en place de ADGuard Home dans mon Homelab
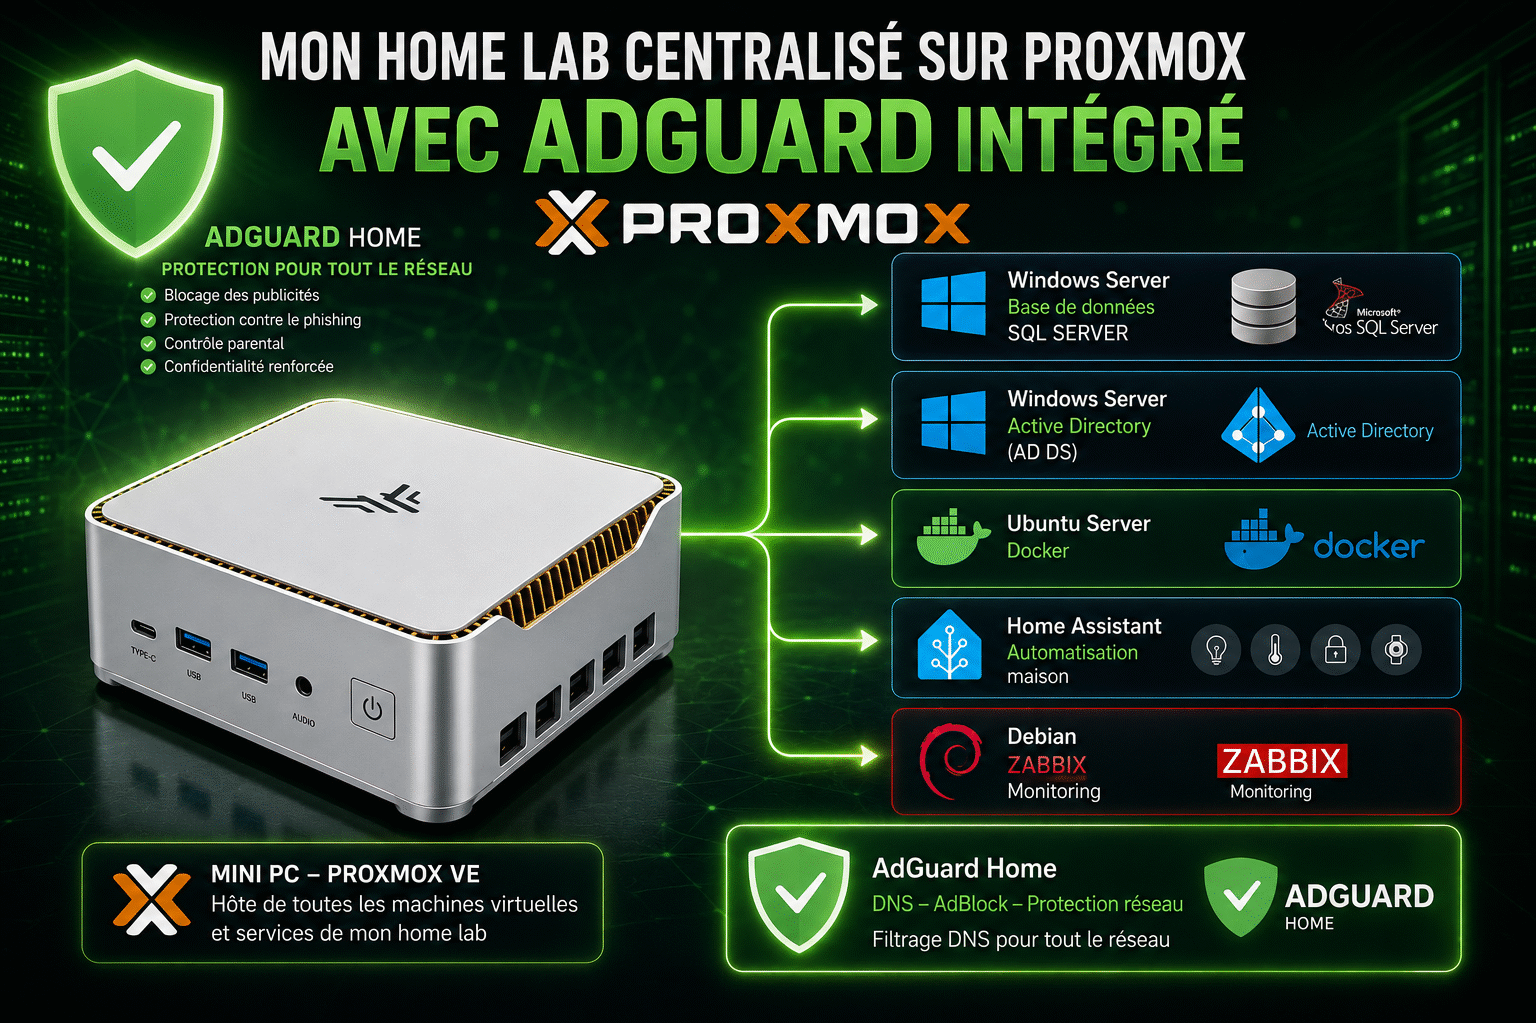
J’ai installé AdGuard Home sur un VLAN dédié. Cela s’intègre parfaitement à mon infrastructure segmentée existante. L’objectif est de filtrer les publicités et le suivi sur tous mes appareils.
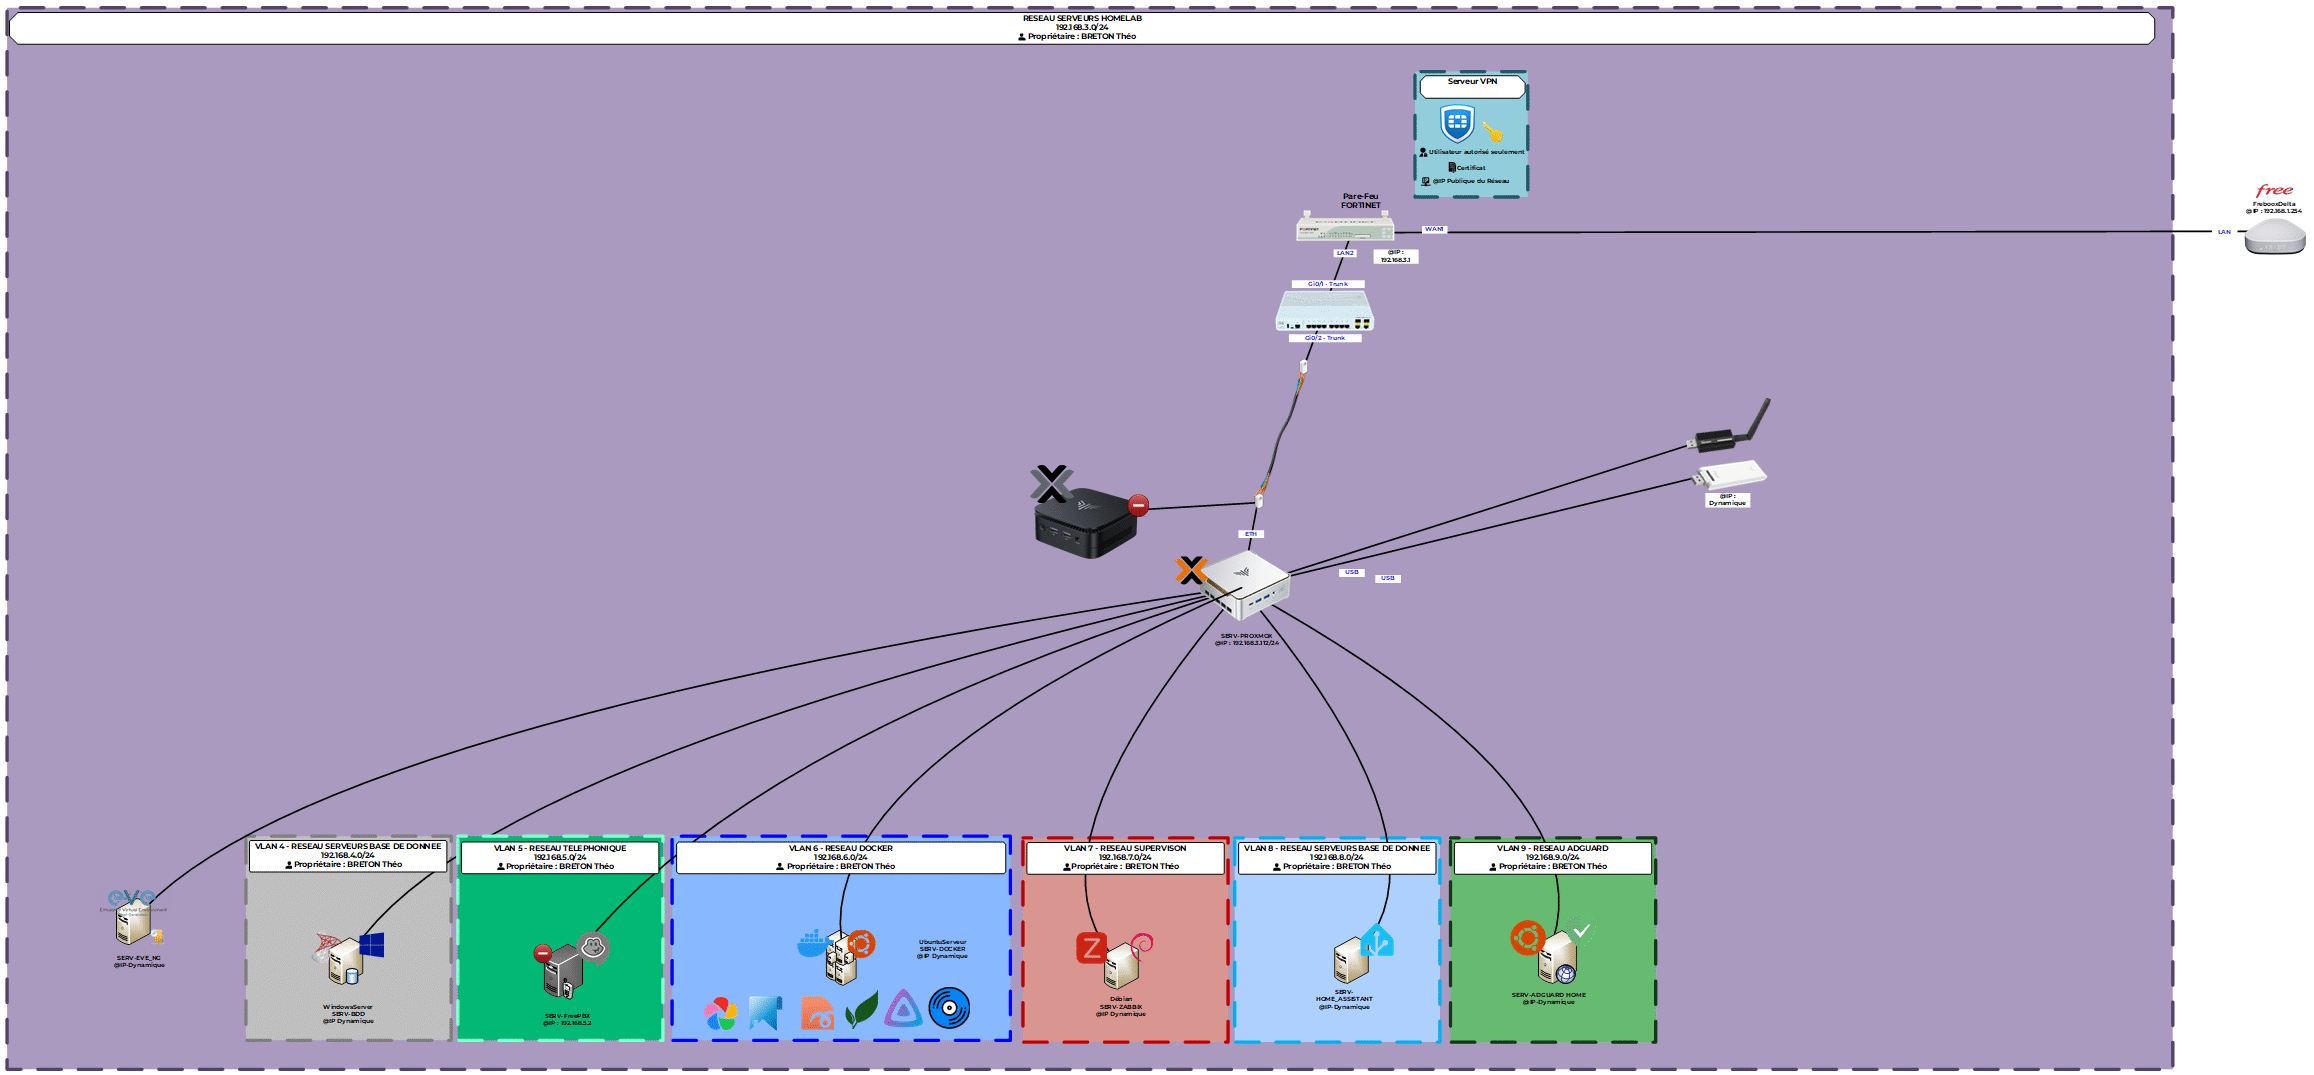
L’infrastructure mise en place : un VLAN dédié (VLAN 9) créé sur mon switch Cisco, une sous-interface configurée sur mon FortiGate, une VM Ubuntu Server hébergeant AdGuard Home sur mon proxmox, le tout supervisé par un agent Zabbix.
 Pourquoi ce déploiement était-il pertinent ? Ma segmentation réseau, bien qu’elle améliore la sécurité, isolait mes services du reste de mes appareils quotidiens (iPhone, iPad, PC) connectés au réseau de ma Freebox. J’ai donc
mis en place toute la chaîne technique pour rendre ce service accessible sans compromettre l’isolation.
Segmentation réseau : création d’un VLAN dédié à AdGuard Home (192.168.9.0/24), avec sa propre sous-interface sur le FortiGate et son plan d’adressage DHCP. Libération du port 53 : désactivation du DNSStubListener natif d’Ubuntu pour permettre à AdGuard Home de gérer entièrement le filtrage DNS.
Routage inter-réseaux : ajout de routes statiques sur la Freebox pour permettre à mes appareils personnels d’accéder aux VLANs concernés. Pare-feu et filtrage : rédaction des règles de filtrage sur le FortiGate pour permettre précisément les flux DNS, web et de supervision entre les VLANs concernés.
Renforcement de la sécurité : intégration de listes de blocage DNS (AdGuard DNS filter, Steven Black’s List, Red Flags Domains) pour réduire l’exposition aux domaines malveillants et à l’usurpation d’identité.
Supervision centralisée : ajout du serveur AdGuard Home dans Zabbix pour un suivi en temps réel de sa disponibilité et de ses performances.
Réécriture DNS : création d’une redirection DNS locale pour accéder directement à mon interface locale bientôt liée avec une API à la base de donnée. Résultat : un taux de blocage publicitaire efficace, validé sur plusieurs sites de presse (Le Monde, Le Figaro, IT-Connect) et une infrastructure DNS centralisée, sécurisée et supervisée.