Projet N°12 – Montage d’un réseau Téléphonique Site a Site
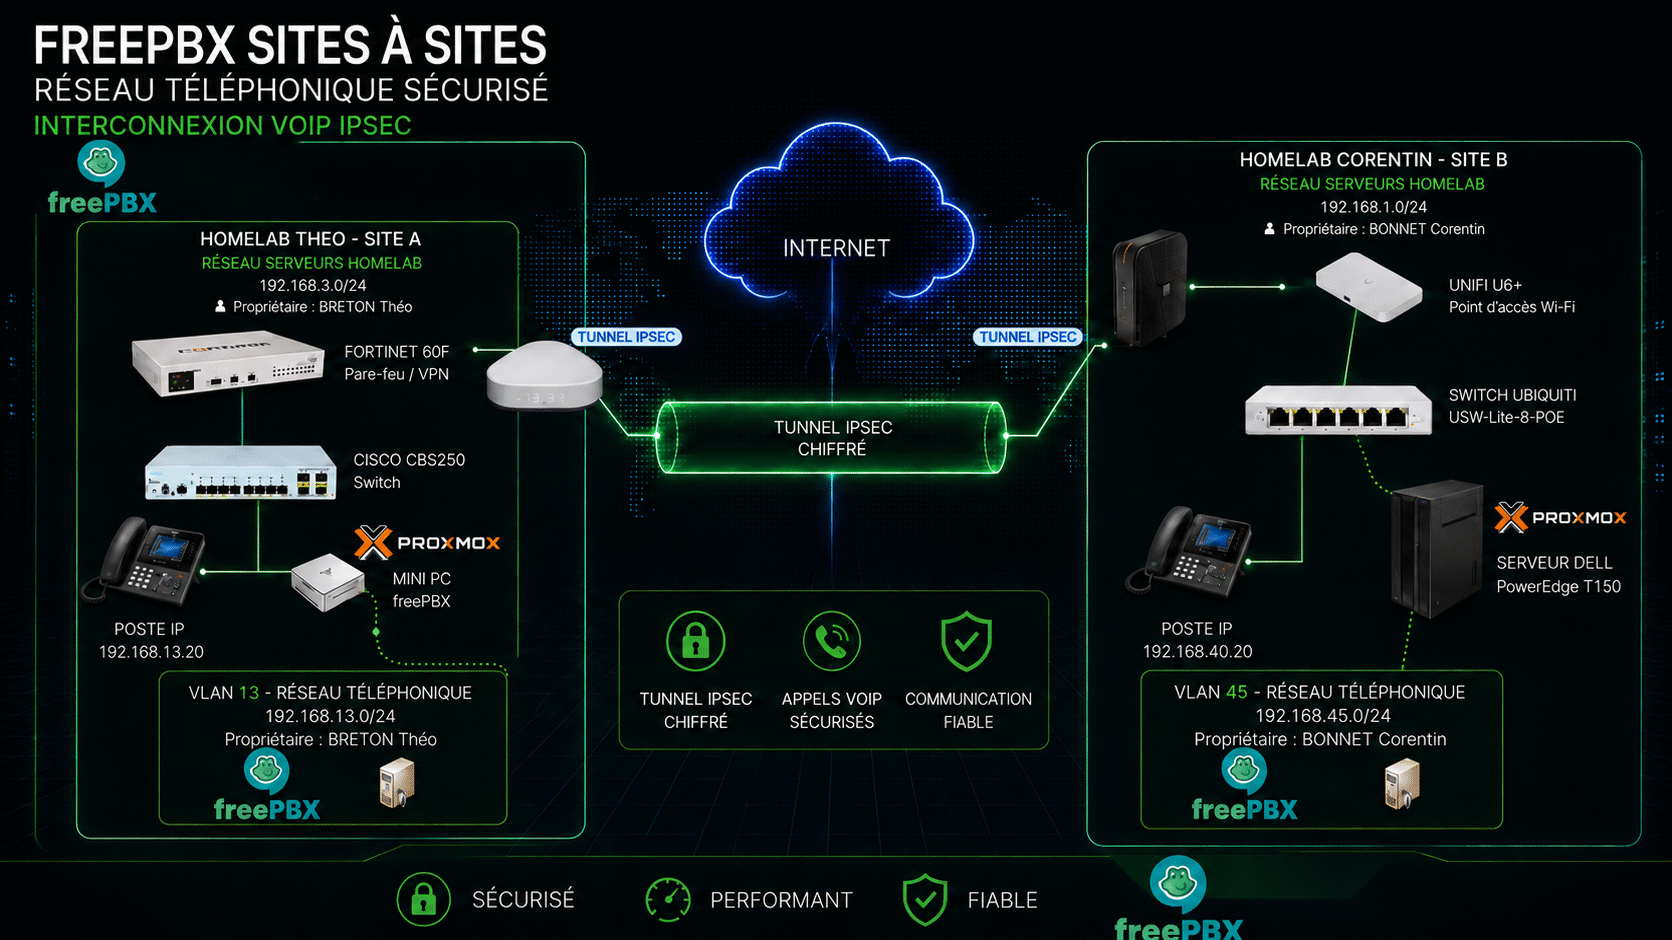
Je vous présente un projet mené avec Corentin Bonnet : relier nos deux homelabs par un véritable réseau téléphonique d’entreprise, chiffré de bout en bout. L’objectif ? Permettre à deux sites distants — deux opérateurs, deux infrastructures différentes — de s’appeler comme s’ils étaient dans les mêmes locaux, avec un seul plan de numérotation et un accès au réseau téléphonique public.
La solution : une architecture en trois piliers :Un tunnel IPsec site-à-site : FortiGate 60F d’un côté, UniFi Cloud Gateway de l’autre. Redirection UDP 500 / 4500 sur les box FAI, tunnel route-based en IKEv2 (AES-256 / SHA-256, DH group 14, PFS), sélecteurs de Phase 2 restreints aux VLAN téléphonie, routes statiques des deux côtés et règles de filtrage bidirectionnelles sans NAT.
Deux FreePBX 17 virtualisés sur Proxmox : un VLAN téléphonie dédié sur chaque site (VLAN 13 côté Cisco CBS250 [Théo], VLAN 45 côté Ubiquiti [Corentin]), deux IPBX Asterisk isolés du reste des serveurs.
Une téléphonie complète, pas juste un appel qui passe : trunk PJSIP peer-to-peer entre les deux PBX (sans authentification, matching par IP dans le tunnel), trunk Zadarma vers le PSTN, routes entrantes et sortantes, IVR d’accueil, aiguillage jour/nuit, boîte vocale commune et postes Yealink T46U. Le résultat ? Avant : deux homelabs totalement étanches.
Après : des appels internes en 4 chiffres d’un site à l’autre, une sortie vers le réseau public, et aucun flux voix exposé sur Internet.
Ce que ça apporte concrètement :
Sécurité : signalisation SIP et voix dans le tunnel, jamais en clair
Segmentation : la téléphonie isolée dans son propre VLAN Réalisme : trunk opérateur, IVR, plages horaires — la même logique qu’en production