Projet N°10 – Mon homelab sous Proxmox supervisé par Wazuh
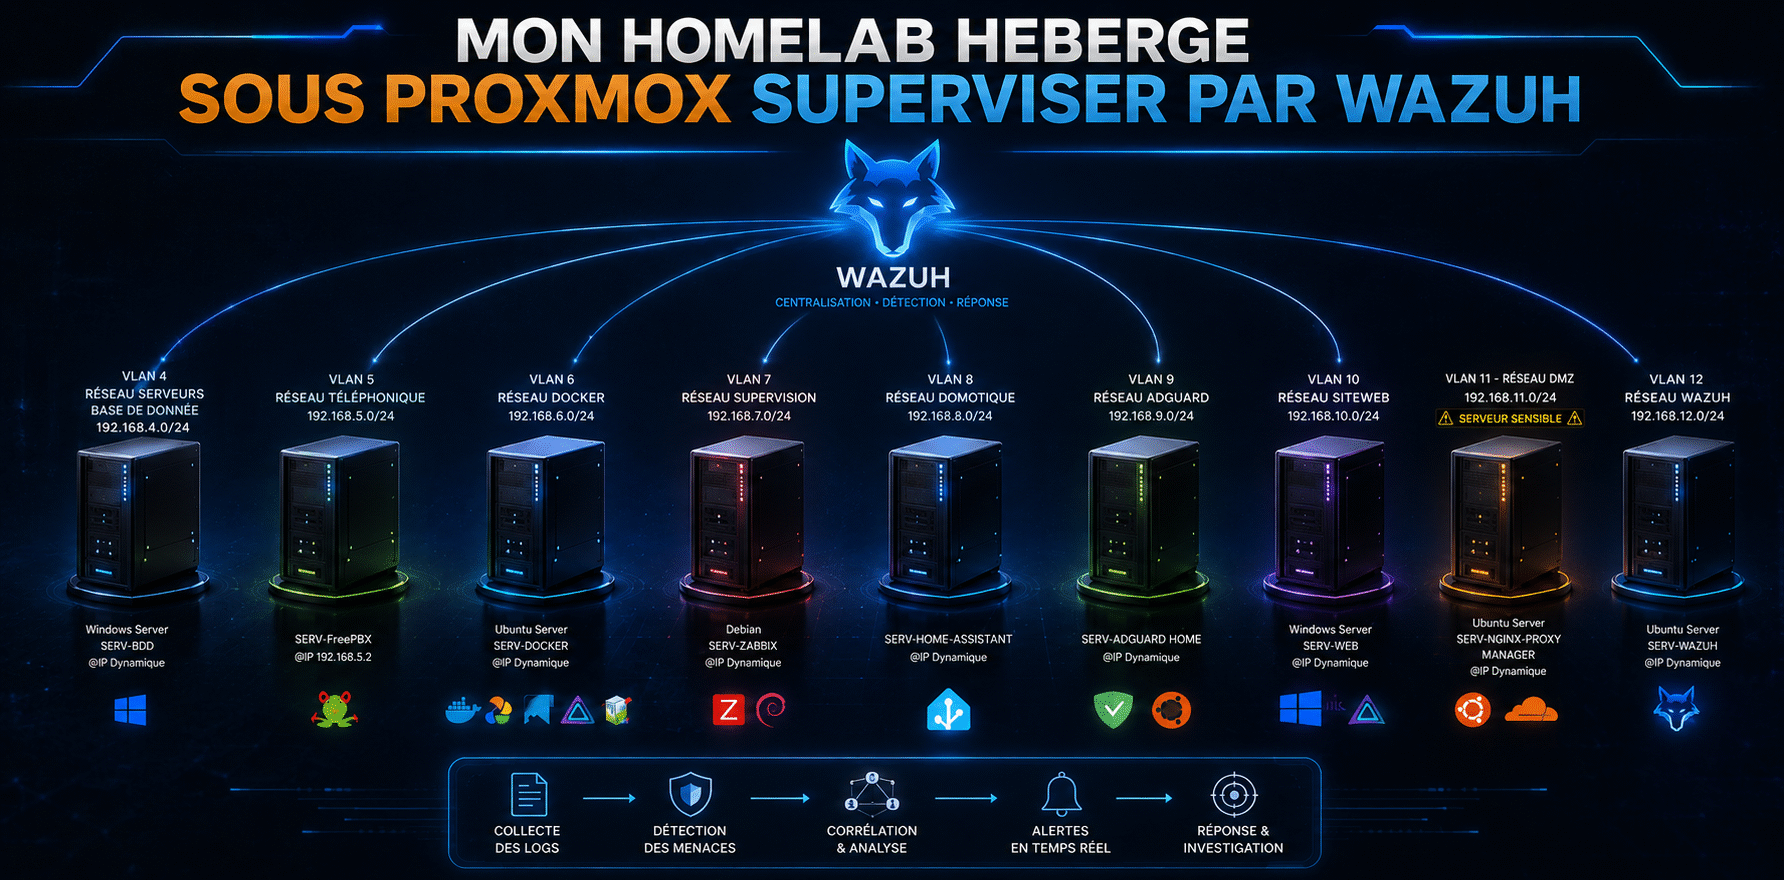
Mon homelab héberge des services exposés (site web, DMZ, serveurs sensibles) et faisait jusqu’ici l’objet d’aucune supervision de sécurité centralisée. Wazuh comble ce manque en apportant une visibilité complète sur tout mon parc, depuis une console unique.
Segmentation réseau : création d’un VLAN dédié à Wazuh (VLAN 12), avec sa propre sous-interface FortiGate et ses règles de filtrage vers le WAN et les VLANs à superviser. Installation manuelle du serveur : déploiement composant par composant (indexer, manager, filebeat, dashboard) sur une VM Ubuntu, avec génération et gestion des certificats.
Analyse des logs en temps réel : collecte et corrélation des événements système et applicatifs (connexions SSH, authentifications échouées, escalades de privilèges), particulièrement utile sur ma DMZ et mon VLAN web exposés à internet.
File Integrity Monitoring (FIM) : alerte à chaque modification, ajout ou suppression d’un fichier critique — pertinent notamment sur mes serveurs Docker où un conteneur compromis pourrait altérer des fichiers hôtes.
Détection de vulnérabilités et durcissement : analyse continue des paquets installés comparés aux bases de CVE, et audits de conformité basés sur les CIS Benchmarks.
Déploiement massif des agents : installation sur 6 serveurs hétérogènes (Windows Server, Ubuntu, Debian, Docker, AdGuard, Nginx Proxy Manager), tous rattachés et supervisés depuis le manager.