Projet N°14 – Mise en place d’une infrastrucuture hybride entre un homelab et Microsoft Azure
Segmentation réseau et Active Directory
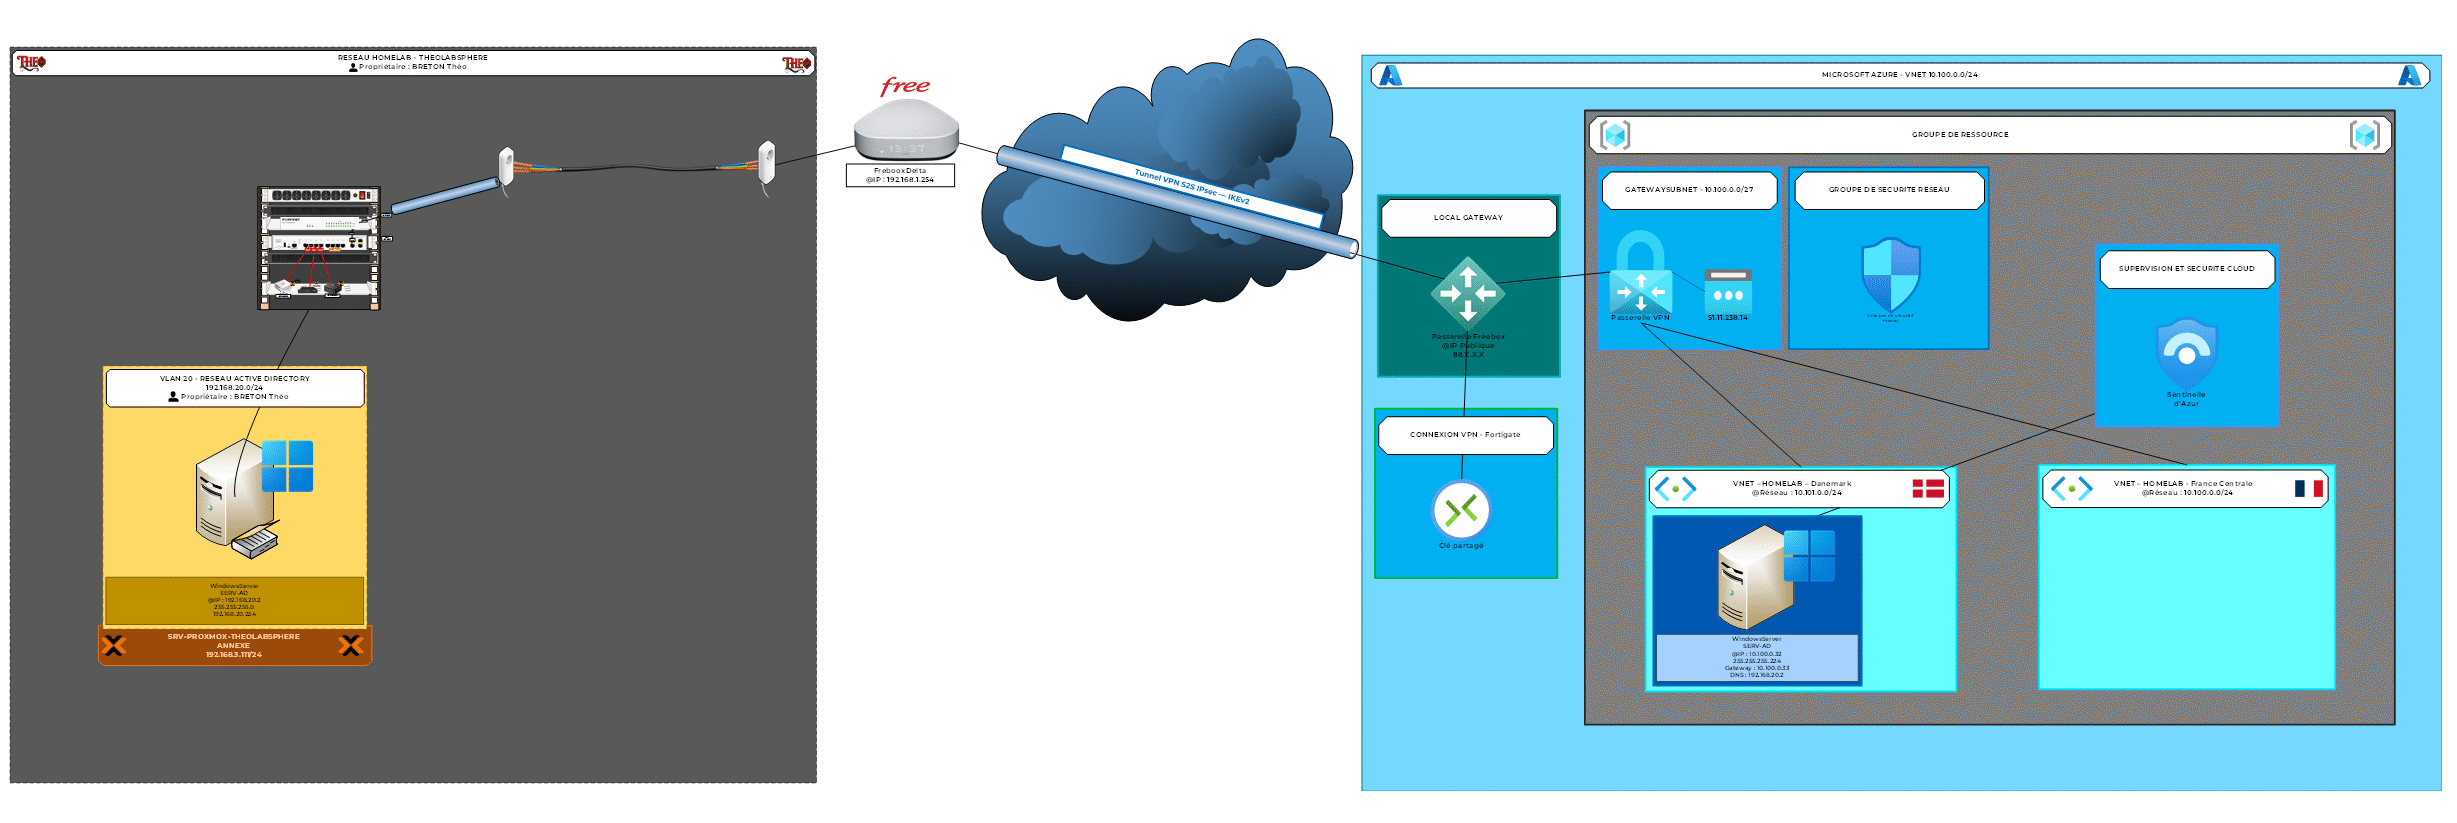
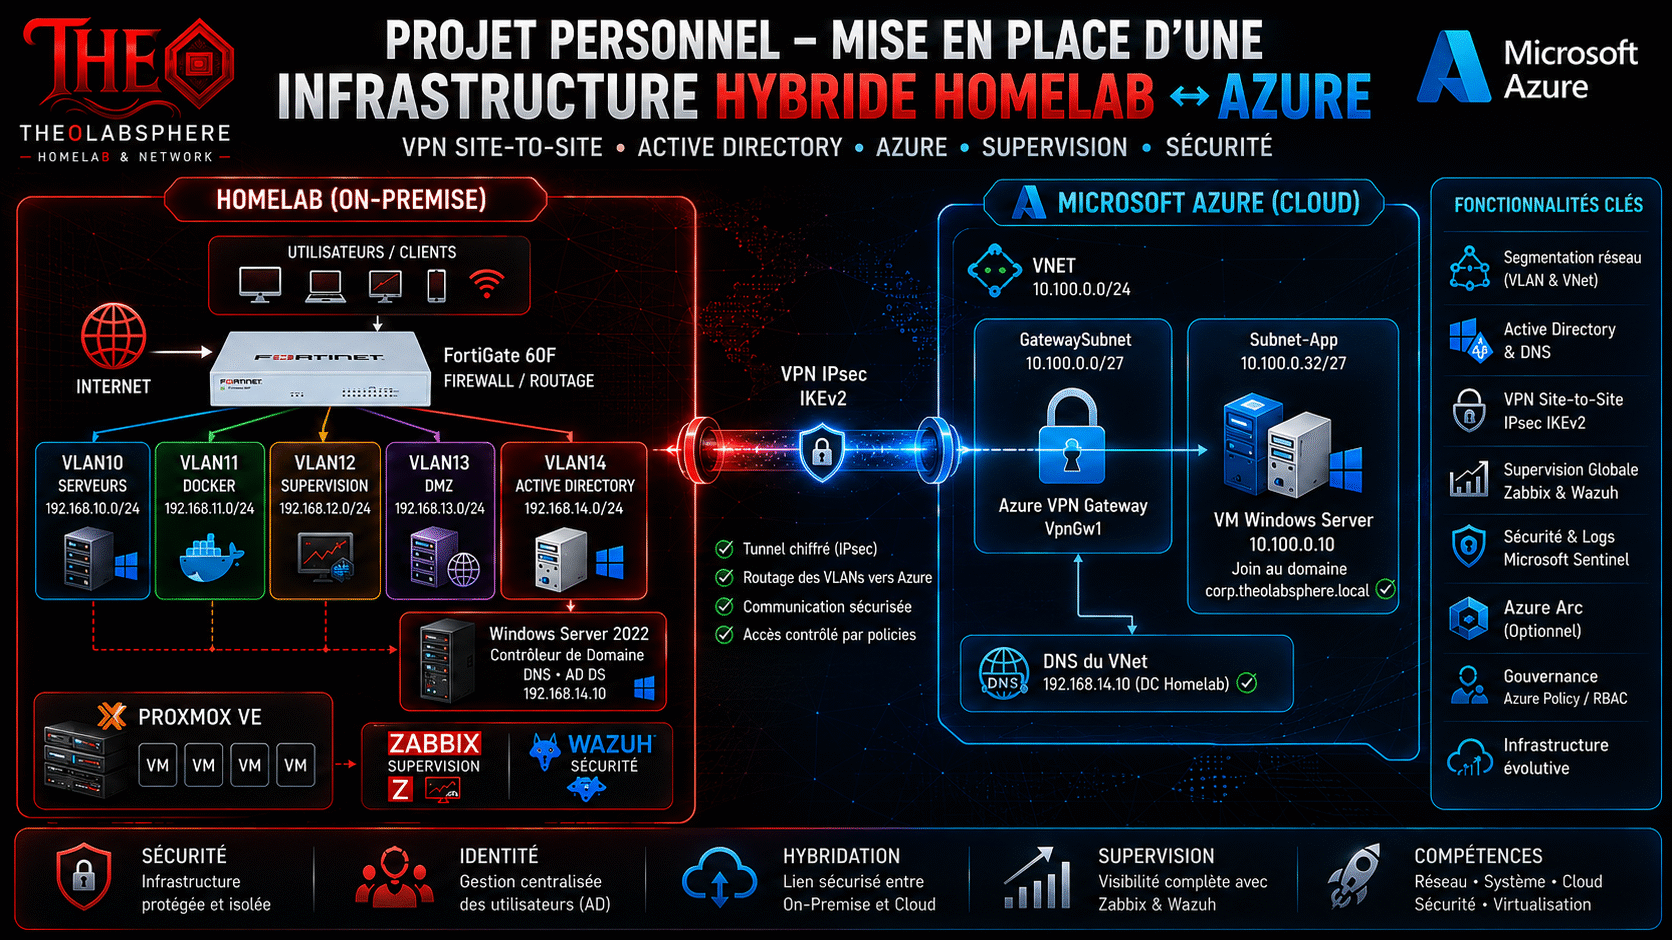
Une VLAN dédiée à l’Active Directory (VLAN 20) est créée sur le switch Cisco 2960-C et configurée en tant que sous-interface sur le FortiGate 60F, avec son propre plan d’adressage et ses règles de filtrage. Un serveur Windows Server 2022, déployé sous Proxmox, est promu contrôleur de domaine de la forêt theolabsphere.local. Une structure d’administration est mise en place avec des unités d’organisation, des comptes utilisateurs et des stratégies de groupe. Le serveur est également intégré à Wazuh pour la collecte des événements de sécurité et à Zabbix pour la supervision.
Interconnexion VPN Site-to-Site
Un tunnel VPN IPsec Site-to-Site en IKEv2 est établi entre le FortiGate 60F et une Azure VPN Gateway (SKU VpnGw1AZ). La configuration repose sur un chiffrement AES256, un hachage SHA256, un groupe Diffie-Hellman 14 et une clé pré-partagée. Côté Azure, une Local Network Gateway représente le FortiGate et déclare les plages d’adresses du Homelab à router à travers le tunnel. Côté FortiGate, des sélecteurs Phase 2, une route statique et des règles de filtrage dédiées assurent la communication bidirectionnelle entre les deux environnements.
Infrastructure Azure et peering inter-régions
Un groupe de ressources regroupe l’ensemble des éléments du projet. Un premier réseau virtuel est déployé en France Central (10.100.0.0/24) avec un GatewaySubnet pour la passerelle VPN et un sous-réseau applicatif. Face à l’absence de quota de machines virtuelles dans cette région avec la souscription Azure for Students, un second réseau virtuel est créé en Denmark East (10.101.0.0/24). Les deux VNets sont reliés via un Global VNet Peering avec Gateway Transit, permettant aux ressources de Denmark East d’utiliser la passerelle VPN de France Central sans en déployer une seconde.
Jonction au domaine et validation de la chaîne
Une machine virtuelle Windows Server 2022 est déployée dans le sous-réseau applicatif de Denmark East. Le DNS du VNet est configuré pour pointer vers le contrôleur de domaine du Homelab (192.168.20.1). La VM rejoint le domaine theolabsphere.local à travers le tunnel VPN, validant ainsi l’ensemble de la chaîne technique : routage, résolution DNS, authentification Kerberos, annuaire LDAP et partage SMB.
Déploiement de GPO à travers le tunnel
Un script PowerShell déploie BGInfo via une GPO d’ouverture de session. Le script, le logiciel et la template sont hébergés sur un partage UNC du contrôleur de domaine, accessible par la VM Azure à travers le tunnel VPN. Cette étape démontre que les stratégies de groupe s’appliquent de manière transparente sur une machine Cloud, comme sur un poste local.
Supervision de sécurité Cloud
Microsoft Sentinel est activé pour centraliser la supervision de sécurité. Une Data Collection Rule collecte l’ensemble des événements de sécurité Windows de la VM Azure via l’Azure Monitor Agent (AMA), offrant une visibilité en temps réel sur l’activité de la machine dans le portail Sentinel.