Projet N°13 – Infrastructure réseau multi-sites sécurisée pour NOVATIS Industries
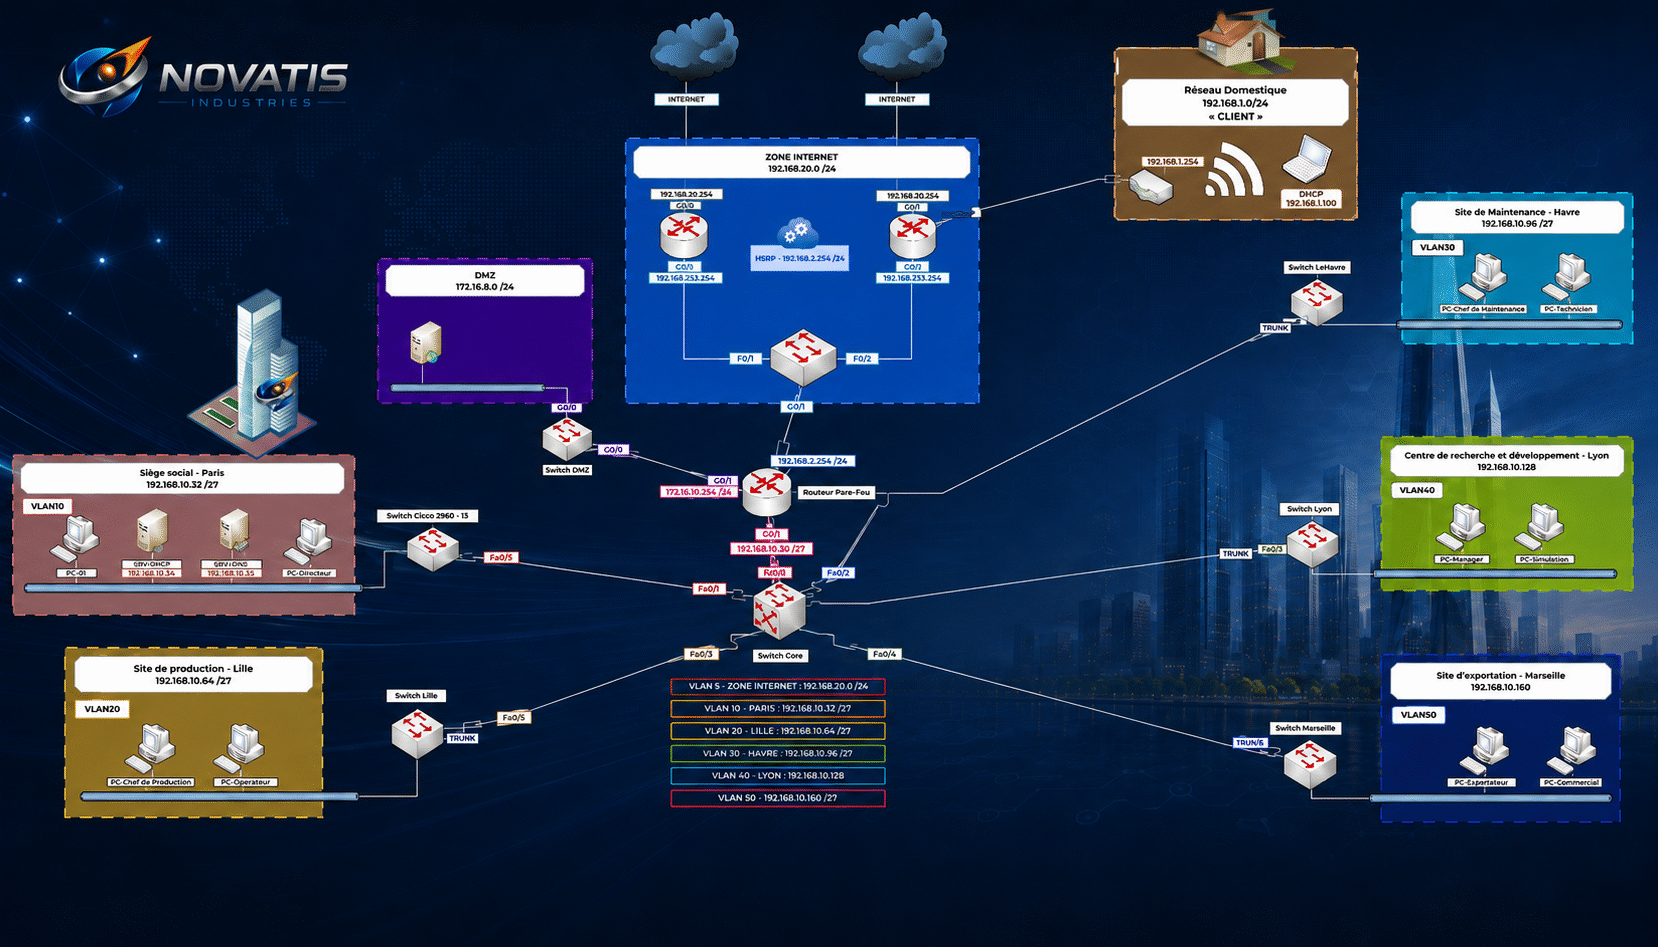
Contexte : Mise en place d’une architecture réseau cohérente et sécurisée pour NOVATIS Industries, une entreprise répartie sur 5 sites (Paris, Lille, Le Havre, Lyon, Marseille), avec un site web auto-hébergé en DMZ.
Partie théorique
Adressage de base : 192.168.10.0/24 à segmenter en sous-réseaux
Choix d’un masque en /27 (255.255.255.224) → 8 sous-réseaux possibles de 30 hôtes utilisable s, dont 6 sont utilisés (Zone Internet + 5 sites)
Partie pratique — 4 grandes parties
Partie 1 — Mise en place de l’environnement
Schéma réseau global sous Packet Tracer : switch cœur L3 centralisant les VLANs, une DMZ, une zone Internet avec 2 routeurs, et 5 sites distants connectés en trunk via des switchs L2.
Partie 2 — Couche 2 (Liaison)
Configuration des VLANs (10 à 60) sur chaque switch de site et sur le SwitchCœur, avec ports en mode access pour les postes et en mode trunk pour les liaisons inter-switchs. Adressage IP des interfaces VLAN sur le SwitchCœur.
Partie 3 — Couche 3 (Réseau)
OSPF configuré sur le SwitchCœur et le Routeur Pare-feu pour propager les routes entre les VLANs et la zone Internet/DMZ
HSRP v2 entre 2 routeurs de la zone Internet (VIP 192.168.2.254) pour assurer la redondance de passerelle , avec test de bascule en cas de coupure de lien
NAT dynamique sur les 2 routeurs Internet pour translater les adresses internes
ACL sur le Routeur Pare-feu : blocage du site du Havre vers Internet, restriction d’accès au serveur web DMZ (HTTP uniquement), accès SSH limité au seul PC-IT de Paris
Ajout d’un réseau domestique (client) pour tester les ACL depuis Internet
Partie 4 — Administration système
Configuration des serveurs DHCP et AD (adressage statique), création des pools DHCP par site (VLAN 20, 30, 40, 50) et mise en place des ip helper-address sur le SwitchCœur pour relayer les requêtes DHCP vers le serveur central.