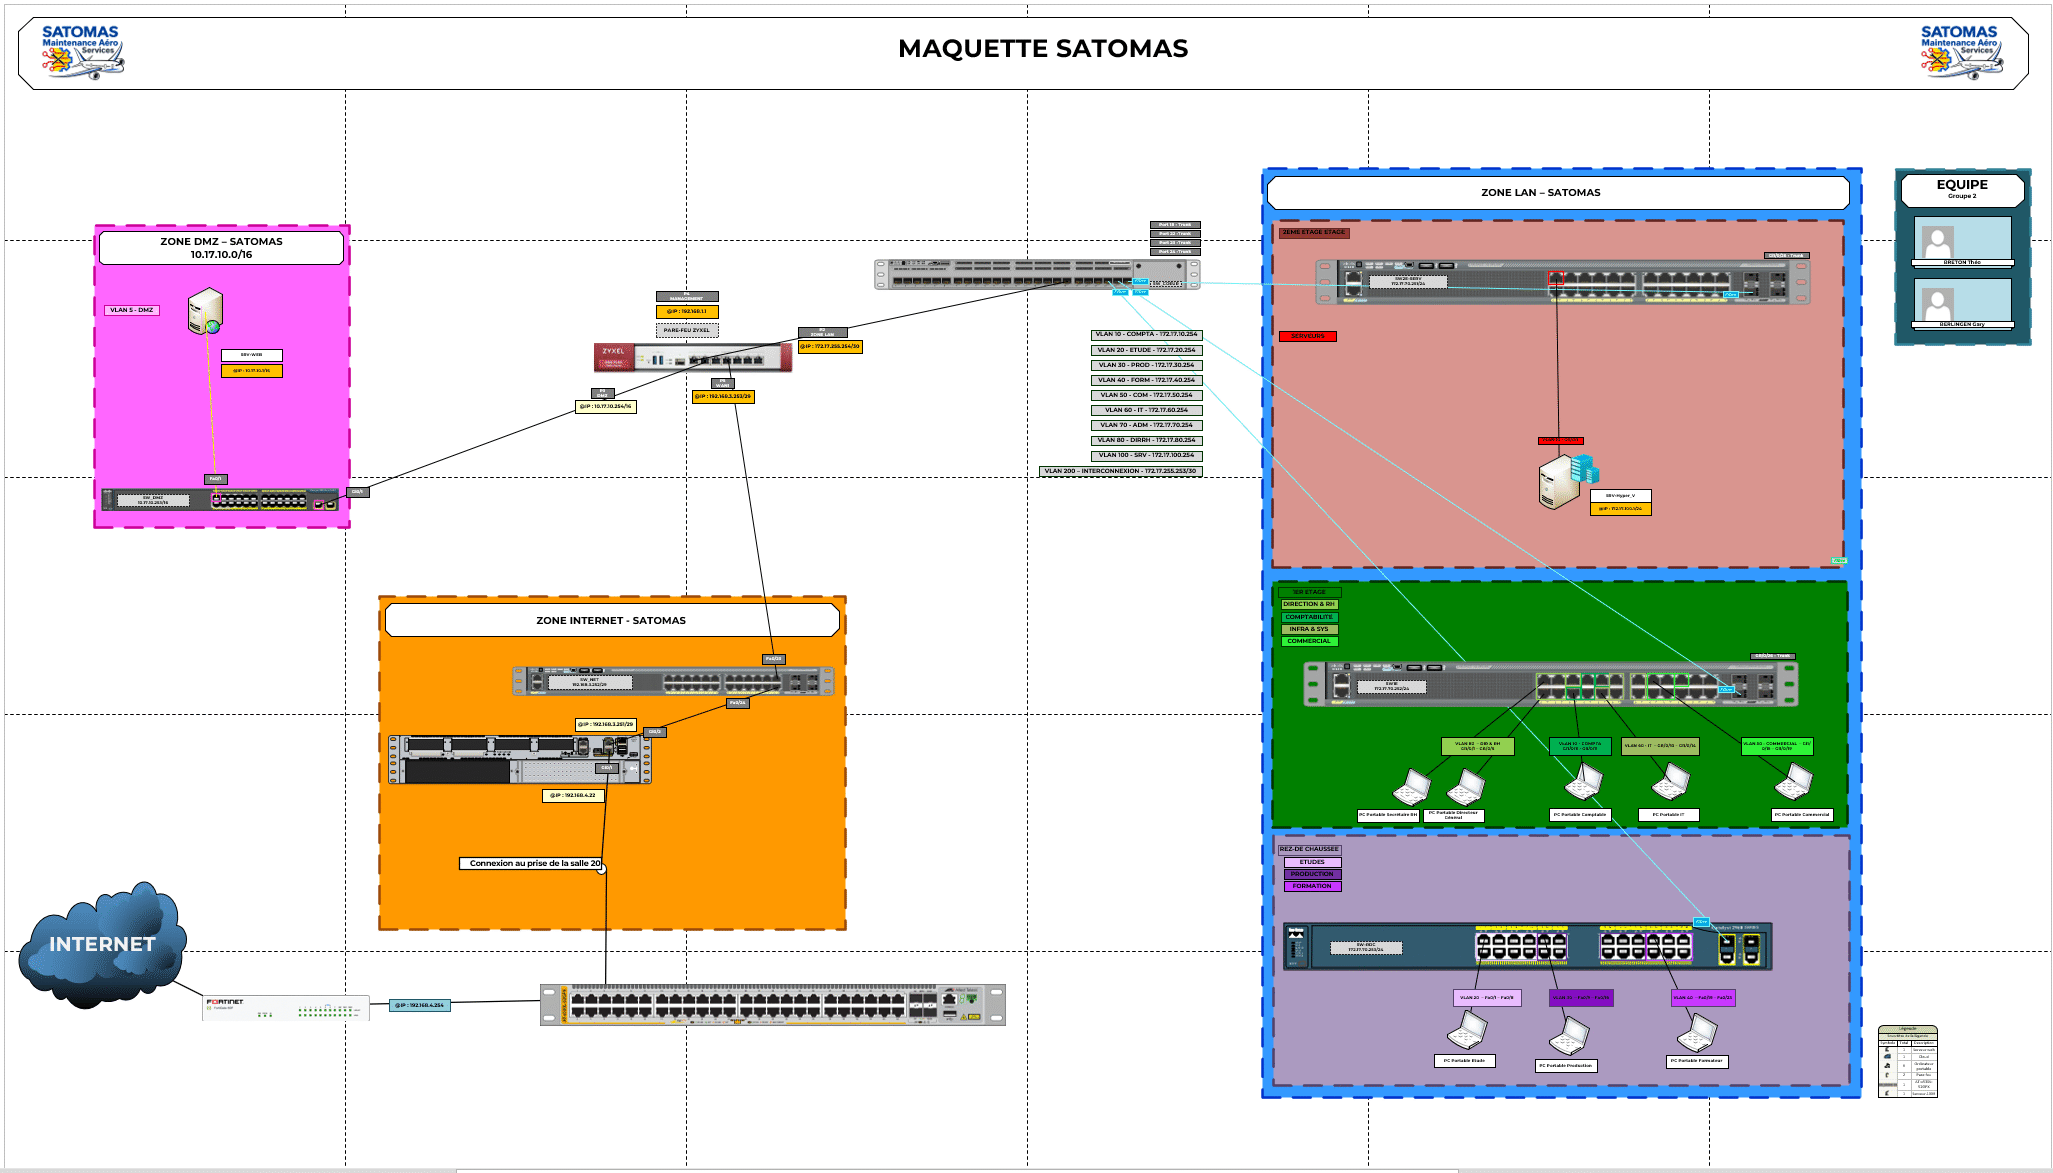
Lors de cette nous avons poursuivis l’évolution de notre maquette avec la mise en place de nouvelle zone comme la ZONE DMZ et la ZONE INTERNET avec l’intégration de nouvelle configuration pour la ZONE LAN déja présente.
Contexte :
Le projet consistait à faire évoluer la maquette SATOMAS en y intégrant deux nouvelles zones : une zone DMZ et une zone Internet. Jusqu’ici limitée au réseau local de l’entreprise MAS, l’infrastructure devait désormais s’ouvrir vers l’extérieur, tout en garantissant la sécurité des échanges entre les différentes zones.
La zone DMZ hébergera le serveur web de l’entreprise, qui doit rester accessible aussi bien depuis le LAN que depuis Internet. Elle joue le rôle de zone tampon : les services exposés à l’extérieur y sont isolés, afin qu’une éventuelle compromission n’atteigne pas directement le réseau interne. La zone Internet, quant à elle, permet aux utilisateurs du LAN, aux serveurs et à la DMZ de sortir vers l’extérieur.
La sécurisation de l’ensemble repose sur deux niveaux de filtrage complémentaires. Le premier est assuré par le pare-feu Zyxel, placé à la frontière entre le LAN, la DMZ et Internet : il contrôle les flux entre les zones, autorise les connexions entrantes vers le serveur web et limite au strict nécessaire les accès à la DMZ. Le second est mis en place directement sur le cœur de réseau, à l’aide d’ACL : elles cloisonnent les différents services de l’entreprise, qui ne doivent pas communiquer entre eux, tout en leur laissant l’accès au serveur Active Directory, et réservent l’administration des équipements ainsi que le TFTP au seul service IT.
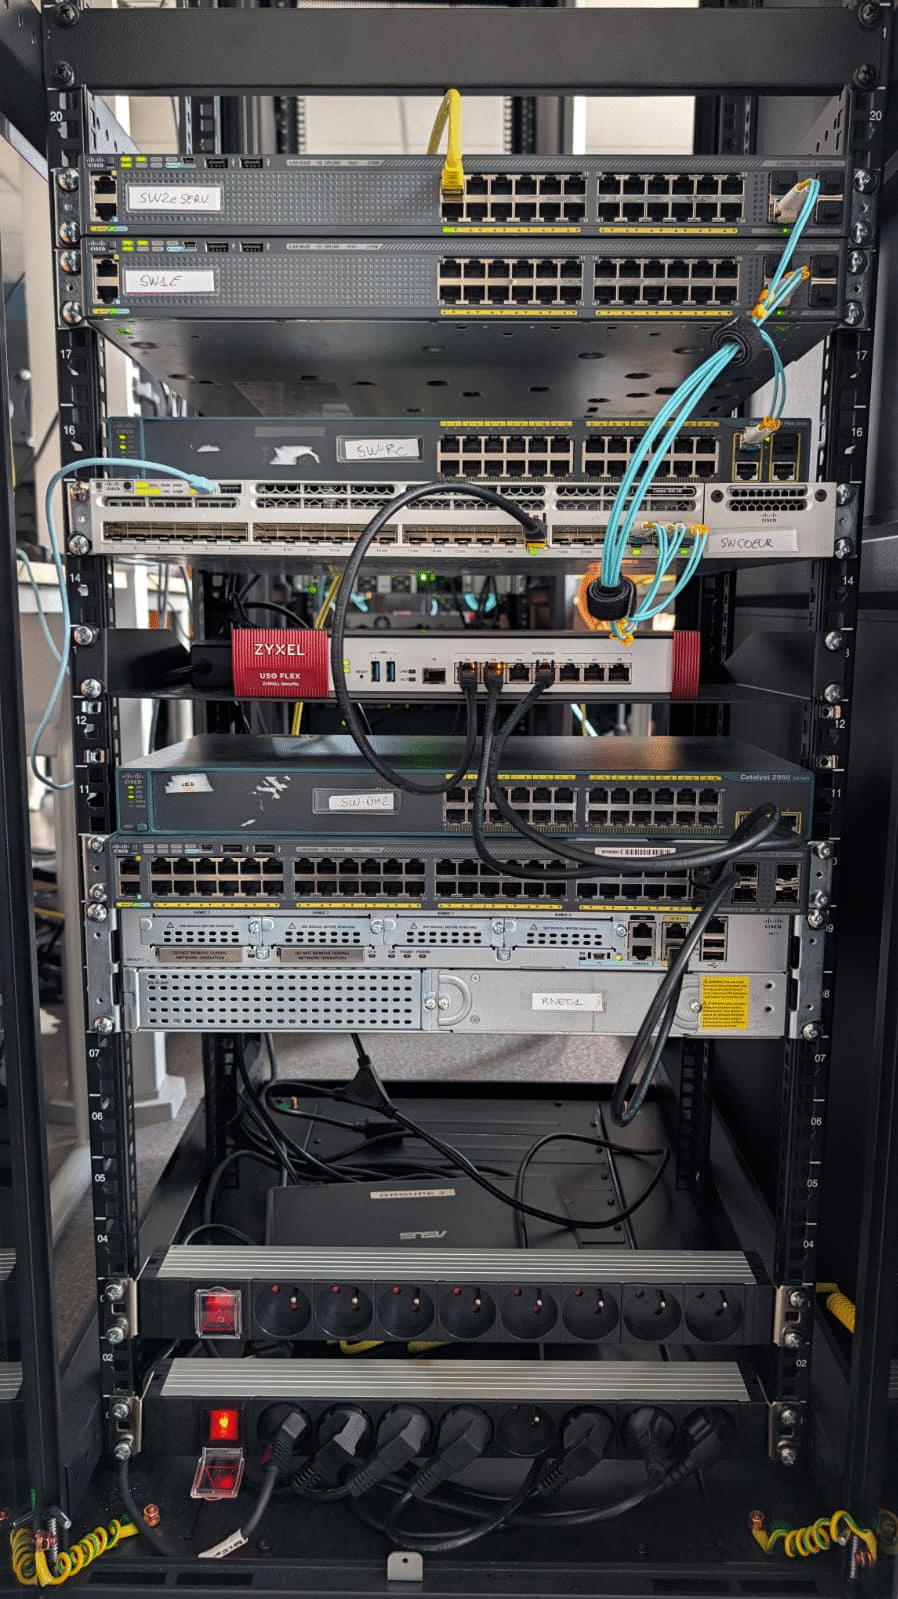
Schéma Réseau + Baie Informatique :